De opstelling
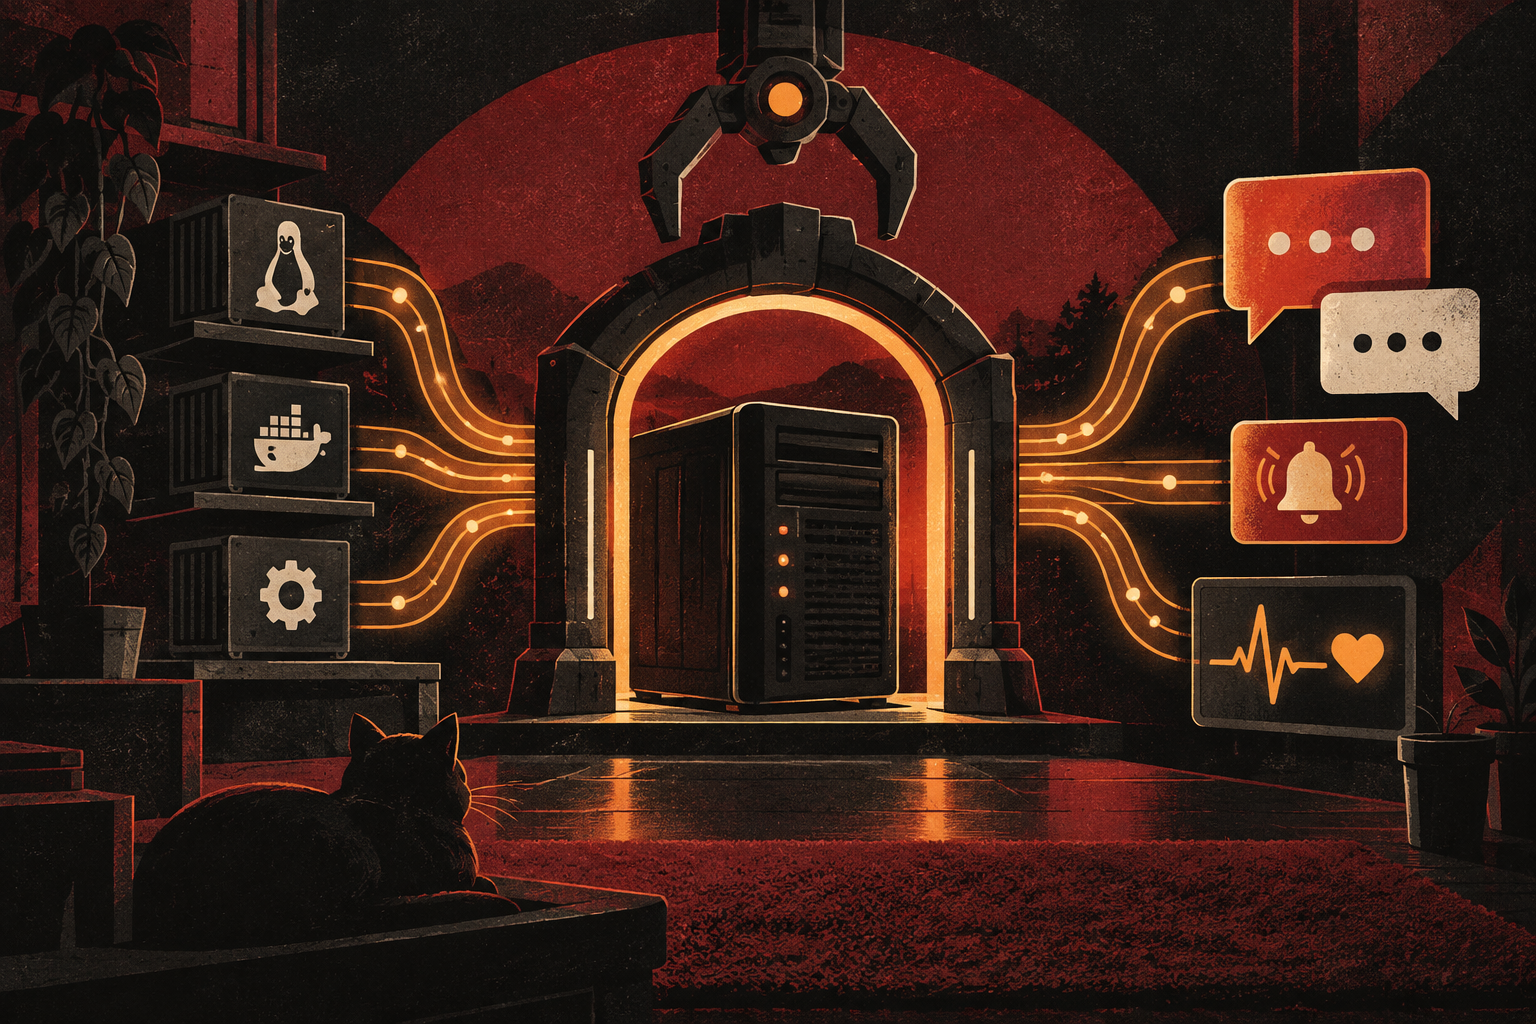
De gateway draait in een Ubuntu Linux-container en wordt als systeemdienst gestart. Voor afgeschermde taken kan OpenClaw Docker gebruiken als sandbox. Een chatkoppeling maakt interactie en meldingen mogelijk zonder telkens rechtstreeks op de server te moeten werken.
De opstelling is bewust modulair. De gateway, plugins, toegangsregels, sandbox en communicatiekanalen hebben elk hun eigen verantwoordelijkheid. Dat maakt het systeem flexibeler, maar vraagt ook dat de grenzen tussen die onderdelen duidelijk blijven.
Meer dan een chatbot
Het interessante aan een gateway is dat ze niet alleen tekst produceert. Ze kan beschikbare hulpmiddelen aanspreken, geplande taken uitvoeren en de toestand van andere onderdelen controleren. Zo ontstond bijvoorbeeld een automatische gezondheidscontrole die periodiek nagaat of de gateway bereikbaar is en daarvan een melding naar een chatkanaal stuurt.
Daarmee wordt OpenClaw een verbindingslaag tussen AI en het dagelijkse beheer van het homelab.
Beveiliging als onderdeel van het project
Een dienst die hulpmiddelen mag gebruiken en via het netwerk bereikbaar is, moet zorgvuldig worden begrensd. Tijdens het project controleerde ik daarom onder meer netwerktoegang, tokens, pluginbeleid, gebruikersrechten en de afscherming van opdrachten in Docker.
Beveiligingscontroles brachten verschillende waarschuwingen aan het licht. Kritieke problemen werden weggewerkt, terwijl overblijvende waarschuwingen richting geven aan verdere verharding. Zo wordt beveiliging geen eenmalige eindcontrole, maar een terugkerend onderdeel van het experiment.